
Due vulnerabilità critiche nel linguaggio che alimenta milioni di siti web hanno innescato un’emergenza internazionale. Banche, compagnie aeree e amministrazioni pubbliche hanno sospeso temporaneamente alcuni servizi. Le autorità invitano ad aggiornare immediatamente i sistemi: in alcuni casi gli interventi richiederanno settimane.
Milioni di tentativi di attacco informatico in poche ore, siti web temporaneamente oscurati e servizi pubblici sospesi per prevenire possibili intrusioni. È l’emergenza di sicurezza che il 21 e 22 ottobre ha coinvolto aziende e governi di diversi Paesi, dopo la scoperta di due vulnerabilità critiche nel PHP, uno dei linguaggi di programmazione più utilizzati per costruire e gestire siti web e applicazioni online.
La corsa agli aggiornamenti ha interessato infrastrutture digitali in Europa e in Asia, con interventi precauzionali che hanno coinvolto banche, compagnie aeree, ferrovie, assicurazioni e amministrazioni pubbliche. Il problema non riguarda soltanto un singolo servizio o una particolare piattaforma: le falle si trovano nel linguaggio stesso utilizzato dai server per elaborare le richieste degli utenti e generare le pagine web.
La dimensione dell'allarme emerge dai dati diffusi da Cloudflare, società specializzata nella sicurezza e nelle infrastrutture di rete. Secondo il suo amministratore delegato, Matthew Prince, i tentativi di sfruttamento delle vulnerabilità sono passati da migliaia nelle ore precedenti alla divulgazione a decine di migliaia nei primi 45 minuti successivi, raggiungendo centinaia di migliaia entro due ore e arrivando poi a milioni.
Non tutti questi tentativi corrispondono necessariamente a intrusioni riuscite. I numeri descrivono però la rapidità con cui gli aggressori hanno iniziato a cercare sistemi vulnerabili, trasformando una segnalazione tecnica in una corsa contro il tempo per amministratori di rete, aziende e istituzioni.
Due falle critiche che possono consentire il controllo dei server
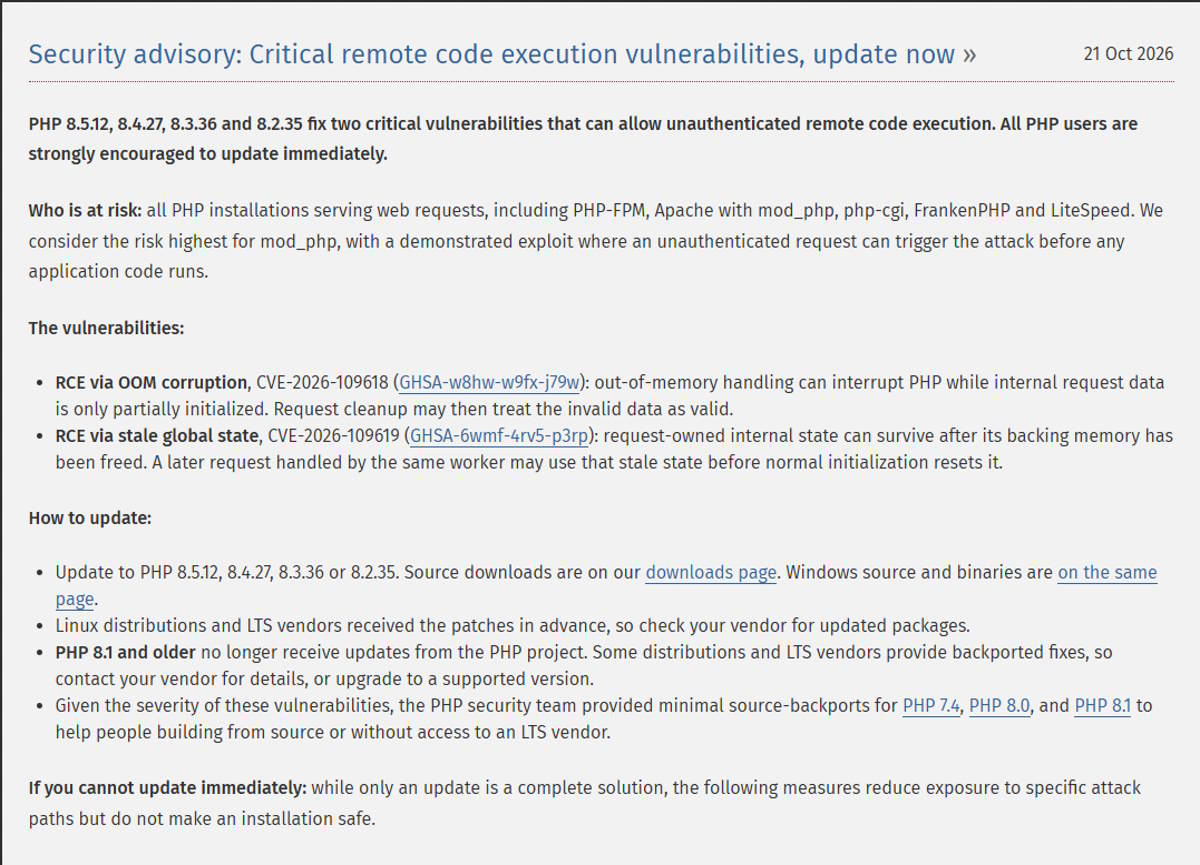
Il gruppo di sviluppo di PHP ha pubblicato il 21 ottobre gli aggiornamenti di sicurezza per correggere due vulnerabilità identificate con i codici CVE-2026-109618 e CVE-2026-109619. Entrambe hanno ottenuto una valutazione di gravità critica, pari a 9,2 su 10 secondo il sistema CVSS 4.0.
Il rischio principale è l'esecuzione remota di codice, una delle categorie più pericolose di vulnerabilità informatica. In determinate condizioni, un aggressore può inviare richieste appositamente costruite a un server vulnerabile e provocare l'esecuzione di istruzioni malevole senza dover prima autenticarsi.
La prima falla riguarda un problema nella gestione della memoria durante situazioni di esaurimento delle risorse. La seconda è legata alla permanenza di dati interni dopo che la memoria a cui erano associati è stata liberata. In entrambi i casi, errori nella gestione dello stato interno del programma possono aprire la strada a comportamenti imprevisti e potenzialmente sfruttabili da remoto.
Le conseguenze dipendono dalla configurazione del server e dai privilegi disponibili al processo compromesso. Un attacco riuscito può consentire di compromettere il sistema, sottrarre informazioni, interrompere servizi o utilizzare il server come punto di partenza per ulteriori operazioni contro altre componenti della rete aziendale.
L'avviso ufficiale del progetto PHP invita ad aggiornare immediatamente le installazioni interessate. Le versioni correttive pubblicate comprendono PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Il rischio riguarda diverse modalità di esecuzione di PHP e non è limitato a una particolare applicazione ospitata sul server.
La distinzione è importante: non si tratta necessariamente di un difetto di WordPress, di un sito di e-commerce o di un portale istituzionale. È il componente software sottostante a essere vulnerabile. Per questo motivo, intervenire soltanto sul codice del sito, senza aggiornare PHP o applicare le misure di mitigazione previste, può non essere sufficiente.
L'intelligenza artificiale ha contribuito alla scoperta delle vulnerabilità
La vicenda presenta un elemento particolarmente significativo: il ruolo dell'intelligenza artificiale nella ricerca delle falle. Secondo quanto comunicato da OpenAI il 21 ottobre, una vulnerabilità è stata individuata nell'ambito dell'iniziativa Patch the Planet, attraverso l'impiego di GPT-5.6 Sol. Anche i ricercatori di Wiz hanno individuato e segnalato in modo indipendente entrambe le vulnerabilità, contribuendo al lavoro congiunto con i manutentori di PHP e altri soggetti specializzati.
La scoperta dimostra come gli strumenti basati sull'intelligenza artificiale possano contribuire all'analisi del software, aiutando i ricercatori a individuare difetti difficili da riconoscere attraverso controlli tradizionali. In questo caso, il lavoro ha riguardato un linguaggio utilizzato da decenni e presente in una parte consistente dell'infrastruttura digitale mondiale.
Ma la stessa capacità di analizzare il codice e individuare punti deboli può essere sfruttata anche da chi cerca di compromettere i sistemi. La disponibilità pubblica di informazioni tecniche sulle vulnerabilità riduce il tempo necessario agli aggressori per cercare server esposti, soprattutto quando gli aggiornamenti non sono ancora stati installati.
La sicurezza informatica si trova così davanti a una nuova sfida: accelerare la scoperta e la correzione dei difetti senza lasciare agli attaccanti il vantaggio di conoscere i punti deboli prima che le organizzazioni abbiano avuto il tempo di intervenire.
Il problema della divulgazione è particolarmente delicato. Quando una vulnerabilità viene resa pubblica, gli amministratori possono finalmente comprendere con precisione la natura del rischio e applicare le correzioni. Allo stesso tempo, gli aggressori ricevono informazioni che possono aiutarli a costruire tentativi di sfruttamento. La coordinazione tra ricercatori, sviluppatori e operatori di rete diventa quindi essenziale per ridurre l'intervallo tra la scoperta e la protezione effettiva dei sistemi.
Dal Giappone alla Finlandia: banche, compagnie aeree e uffici pubblici coinvolti
Le conseguenze operative dell'emergenza si sono manifestate in diversi Paesi. In Giappone, alcune grandi aziende hanno sospeso temporaneamente servizi online per ridurre il rischio di attacchi. Tra queste figurano Nomura, Mitsubishi UFJ Financial Group e la compagnia aerea ANA. Anche Asahi Group Holdings, Tokio Marine, il ministero delle Finanze, l'Agenzia meteorologica e l'Agenzia nazionale delle imposte hanno adottato misure precauzionali, con la sospensione di alcuni siti o servizi digitali.
In Francia, il gruppo di telecomunicazioni Orange ha limitato temporaneamente l'accesso a determinati siti e applicazioni basati su PHP in alcune delle proprie società controllate.
In Cina, Tencent Cloud ha invitato i clienti ad aggiornare le installazioni del linguaggio, mentre le autorità hanno chiesto alle organizzazioni di controllare i sistemi esposti, rafforzare il monitoraggio e modificare credenziali e chiavi di accesso quando necessario.
La Corea del Sud ha innalzato il livello di allerta per la sicurezza informatica del settore privato e attivato misure di risposta straordinarie.
In Finlandia, il fornitore statale di servizi informatici Valtori aveva invece bloccato precauzionalmente alcuni servizi web pubblici, avviando poi il ripristino progressivo dopo l'installazione delle correzioni.
Le autorità finlandesi hanno precisato che le interruzioni non erano state provocate dallo sfruttamento delle vulnerabilità e che, al momento delle dichiarazioni, non risultavano evidenze di una violazione informatica legata alle falle. È un chiarimento fondamentale: la sospensione preventiva di un servizio non dimostra che quel servizio sia stato attaccato con successo.
Perché il ripristino può richiedere settimane
Installare una correzione di sicurezza non significa necessariamente poter riaprire immediatamente un sito. Nei sistemi informatici complessi, soprattutto quando gestiscono transazioni finanziarie, dati personali o servizi essenziali, ogni aggiornamento deve essere verificato per evitare incompatibilità e malfunzionamenti.
Le grandi organizzazioni dispongono generalmente di strutture dedicate alla sicurezza e di procedure per intervenire rapidamente. Per le imprese più piccole, gli enti con risorse limitate e le amministrazioni che utilizzano applicazioni sviluppate molti anni fa, il lavoro può risultare più difficile.
Un sito può dipendere da versioni specifiche del linguaggio, librerie esterne, moduli aggiuntivi o programmi che non vengono aggiornati da tempo. Cambiare la versione di PHP senza verificare queste dipendenze può provocare errori o interrompere funzionalità importanti. In altri casi, il sistema potrebbe utilizzare una versione non più supportata, per la quale non vengono distribuite regolarmente nuove correzioni.
A questo si aggiungono i controlli successivi all'aggiornamento: occorre verificare che le applicazioni funzionino, che i collegamenti ai database siano operativi, che le procedure di autenticazione non presentino anomalie e che i registri del server non mostrino attività sospette.
Il direttore generale di Valtori, Hannu Naumanen, ha avvertito che il ripristino completo dei servizi può richiedere giorni o persino settimane. I tempi dipendono dalla complessità delle infrastrutture e dall'estensione delle verifiche necessarie.
Le autorità di sicurezza raccomandano quindi di individuare tutte le installazioni di PHP, dare priorità ai sistemi accessibili da Internet, applicare gli aggiornamenti ufficiali e monitorare eventuali tentativi di intrusione. Quando non è possibile intervenire immediatamente, la temporanea disconnessione dei sistemi esposti può essere necessaria per contenere il rischio.
Il problema strutturale: infrastrutture digitali dipendenti da software condiviso
L'emergenza riporta al centro una questione che spesso passa in secondo piano: l'affidabilità dei servizi digitali dipende anche da componenti software condivisi, sui quali poggiano applicazioni molto diverse tra loro.
PHP è un linguaggio di programmazione utilizzato soprattutto per sviluppare applicazioni lato server. È presente in numerosi siti, piattaforme editoriali, sistemi aziendali e servizi online. La sua diffusione rappresenta un vantaggio per sviluppatori e amministratori, ma comporta anche un rischio sistemico: una vulnerabilità grave nel componente comune può coinvolgere contemporaneamente organizzazioni che non hanno altri rapporti tra loro.
È una dinamica che riguarda l'intero ecosistema tecnologico. La sicurezza di un servizio non dipende soltanto dal lavoro di chi gestisce il sito, ma anche dalla tempestività con cui vengono aggiornati il sistema operativo, il linguaggio di programmazione, le librerie, i componenti esterni e gli strumenti di protezione.
L'amministratore delegato di Microsoft, Satya Nadella, ha richiamato l'attenzione sulla necessità di costruire software che possa essere mantenuto in sicurezza anche quando i sistemi diventano sempre più complessi. L'episodio mostra quanto sia difficile garantire la continuità operativa quando una vulnerabilità interessa un componente ampiamente diffuso.
Per aziende e istituzioni, la priorità immediata è correggere le falle e verificare l'eventuale presenza di compromissioni. Sul piano più generale, l'emergenza rafforza la necessità di inventari aggiornati delle infrastrutture, procedure di manutenzione regolari, piani di risposta agli incidenti e responsabilità chiare nella gestione delle applicazioni.
La rapidità con cui sono aumentati i tentativi di attacco evidenzia il divario che può aprirsi tra la pubblicazione di una vulnerabilità e la capacità di ogni organizzazione di proteggersi. La distribuzione di una patch risolve il difetto nel software, ma la sicurezza effettiva dipende dalla sua installazione, dalla verifica dei sistemi e dalla capacità di individuare eventuali intrusioni già avvenute.


